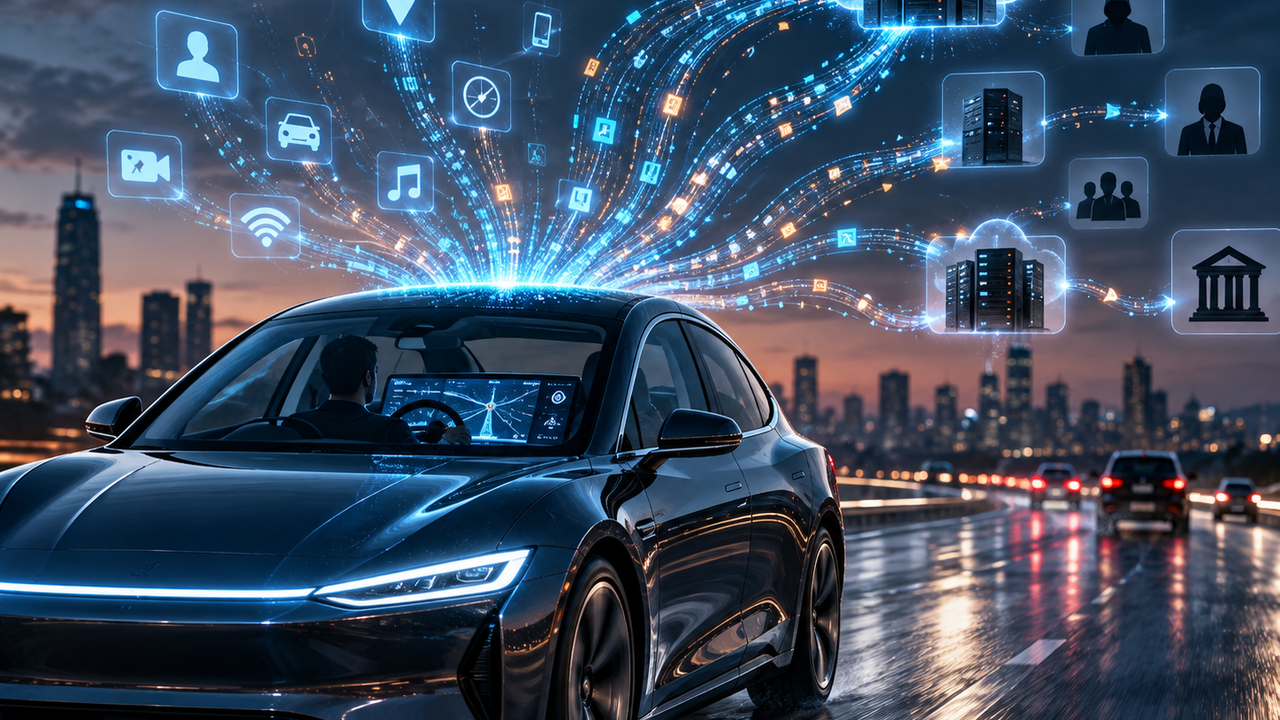
Otomobillerde kullanılan akıllı teknolojiler, sürücülere konfor ve güvenlik sağlarken kişisel verilerin korunmasına ilişkin tartışmaları da beraberinde getiriyor. ABD'deki Northeastern Üniversitesi tarafından gerçekleştirilen araştırma, yeni nesil araçların ve üreticilere ait mobil uygulamaların kullanıcı bilgilerini üçüncü taraflarla paylaşabildiğini ortaya çıkardı.
Ekim 2024 ile Ağustos 2025 tarihleri arasında gerçekleştirilen incelemelerde, otomobillerin internet bağlantıları ve mobil uygulamaları üzerinden gerçekleşen veri trafiği mercek altına alındı.
21 Otomobilden 19'unda Veri İletişimi Tespit Edildi
Araştırmacılar, 21 farklı otomobil ile 30 mobil uygulamanın veri paylaşım faaliyetlerini inceledi.
Elde edilen bulgulara göre 21 aracın 19'u, Wi-Fi bağlantısı üzerinden en az bir üçüncü taraf şirketle iletişim kurdu.
İncelenen yedi mobil uygulamanın ise araç kimlik numarası (VIN), e-posta adresi veya hassas konum bilgisi gibi verileri reklam ve analiz hizmeti sağlayan şirketlere aktardığı belirlendi.
Bu sonuçlar, otomobillerin yalnızca ulaşım aracı olmaktan çıkarak kullanıcılar hakkında veri toplayabilen bağlantılı teknolojilere dönüştüğünü bir kez daha gündeme getirdi.
Aracınızın Kimlik Numarası Başka Şirketlere Gönderiliyor
Araştırmada bazı otomobil üreticilerinin mobil uygulamalarındaki veri aktarımı özellikle dikkat çekti.
General Motors bünyesindeki myCadillac, myChevrolet, myBuick ve myGMC uygulamalarının, araç kimlik numaralarını Microsoft ve Adobe'nin de aralarında bulunduğu 10 farklı şirketle paylaştığı tespit edildi.
HondaLink uygulamasının ise araç kimlik numarası ve konum bilgilerini analiz hizmeti sunan Amplitude şirketine aktardığı belirlendi.
Uzmanların dikkat çektiği önemli noktalardan biri de VIN numarasının değiştirilemeyen bir araç tanımlayıcısı olması.
Mobil cihazlarda kullanılan bazı reklam kimlikleri sıfırlanabilirken, araç kimlik numarasının kalıcı olması uzun süreli veri eşleştirmesi ve takip açısından gizlilik riskleri oluşturabiliyor.
Asıl Veri Paylaşımı Telefon Uygulamalarında Yaşanıyor
Araştırmanın dikkat çekici sonuçlarından biri de veri trafiğinin önemli bölümünün doğrudan otomobillerden değil, üreticilerin mobil uygulamalarından kaynaklanması oldu.
Consumer Reports tarafından aktarılan bulgulara göre, incelenen 30 uygulamanın 28'i en az bir reklam veya analiz şirketiyle iletişim kuruyor.
Bu durum, otomobil sahiplerinin araçlarını uzaktan kontrol etmek, konumlarını görüntülemek veya araç bilgilerine erişmek için kullandıkları uygulamaların da veri gizliliği açısından incelenmesi gerektiğini gösteriyor.
Bununla birlikte, üçüncü taraf bir sunucuyla bağlantı kurulması, her durumda hassas kişisel bilgilerin aktarıldığı anlamına gelmiyor. Riskin boyutu, paylaşılan verilerin içeriğine ve kullanım amacına göre değişiyor.
Veri Paylaşımını Reddedenler Bazı Özellikleri Kullanamayabilir
Araştırmada otomobil üreticilerinin veri paylaşımı politikalarına ilişkin yaklaşımları da değerlendirildi.
Bazı üreticilerin, kişisel verilerin işlenmesine yönelik izinleri kabul etmeyen sürücüleri belirli hizmetlerin kullanılamayabileceği konusunda uyardığı belirtildi.
Tesla'nın veri paylaşım anlaşmasını reddeden kullanıcılara işlevsellik kaybı konusunda uyarıda bulunduğu, Rivian'ın ise veri toplama seçeneklerinin kapatılmasının navigasyon gibi hizmetleri etkileyebileceğini bildirdiği aktarıldı.
Bu uygulamalar, sürücülerin kişisel verilerini korumak ile araçlarının sunduğu teknolojik özelliklerden tam olarak yararlanmak arasında seçim yapmak zorunda kalabileceği tartışmasını gündeme taşıdı.
Otomobil Üreticilerinden Açıklama Geldi
Araştırmacılar, elde ettikleri bulguları 17 otomobil üreticisiyle paylaşırken 14 üreticiden yanıt aldı.
Bazı şirketler veri aktarımının mevcut hizmet ve tedarikçi anlaşmaları kapsamında gerçekleştirildiğini savundu. Bazıları ise tespit edilen bağlantıların uygulama içerisinden açılan internet sayfalarından kaynaklandığını bildirdi.
Honda'nın, araştırmada ortaya çıkan bulguların ardından Amplitude şirketinden konum verilerinin silinmesini talep ettiği ve HondaLink uygulamasında güncellemeye gittiği belirtildi.
Northeastern Üniversitesi profesörü David Choffnes ise otomobillerde kişisel verilerin korunması konusunda düzenleyici kurumların daha fazla sorumluluk üstlenmesi gerektiğine dikkat çekti.
Otomobil Sahipleri Nelere Dikkat Etmeli?
Araştırma, internet bağlantılı araç kullanan kişilerin veri paylaşımı ayarlarını gözden geçirmesinin önemini ortaya koyuyor.
Araç sahiplerinin üretici uygulamalarına verdikleri konum izinlerini kontrol etmeleri, gereksiz veri paylaşımı seçeneklerini kapatmaları ve uygulamaların gizlilik politikalarını incelemeleri öneriliyor.
Özellikle uzaktan erişim, navigasyon ve araç takip özellikleri kullanılırken hangi bilgilerin toplandığının bilinmesi, kişisel verilerin korunması açısından önem taşıyor.
Araştırmanın ortaya koyduğu temel sorun, otomobil sahiplerinin hangi verilerinin hangi şirketlere aktarıldığını her zaman açık biçimde görememesi. Bağlantılı araç teknolojileri yaygınlaştıkça veri güvenliği ve kullanıcı gizliliğinin otomotiv sektöründeki önemi de artıyor.