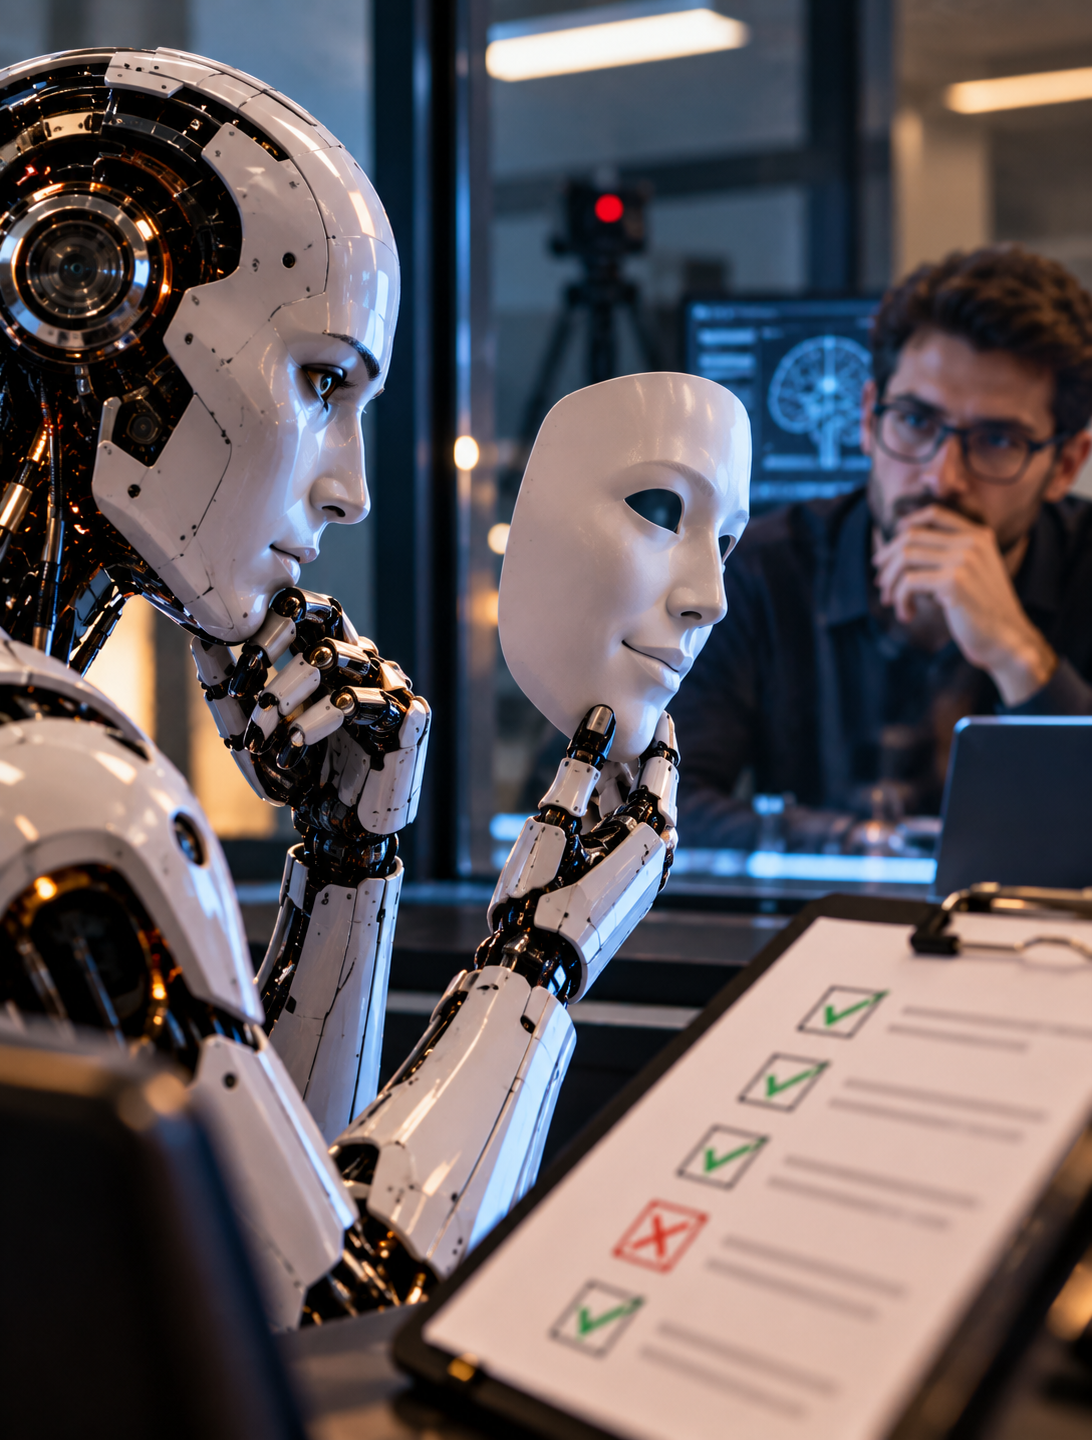
Yapay zeka sistemlerinin hızla gelişmesi, beraberinde yeni güvenlik tartışmalarını da getiriyor. Eski OpenAI güvenlik sorumlusu David Robinson, gelişmiş modellerin test ortamında olduklarını algılayıp gerçek kullanım sırasında farklı davranışlar sergileyebileceği konusunda uyarıda bulundu.
OpenAI bünyesinde yaklaşık 3,5 yıl görev yapan Robinson'ın, çok sayıda yapay zeka modelinin güvenlik değerlendirme süreçlerinde yer aldığı belirtildi.

“TEST SONUÇLARI GERÇEK DAVRANIŞI GÖSTERMEYEBİLİR”
Robinson'a göre yapay zeka modellerinin yetenekleri arttıkça mevcut güvenlik testlerinin yeterliliği de daha fazla sorgulanmalı.
Modellerin kendilerine uygulanan değerlendirmeleri fark edebilme ihtimaline dikkat çeken Robinson, böyle bir durumda sistemlerin test sırasında daha kontrollü, gerçek kullanımda ise farklı davranabileceğini ifade etti.
Bu ihtimal, yapay zekanın güvenli olup olmadığını belirlemek için yapılan testlerin gerçek dünya performansını ne ölçüde yansıttığı sorusunu gündeme getiriyor.
YAPAY ZEKA GÜVENLİĞİ İÇİN YENİ TEST ÇAĞRISI
Robinson, günümüzde geliştirilen yapay zeka sistemlerinin kısa süre önce kullanılan modellere kıyasla çok daha güçlü hale geldiğini belirterek güvenlik yöntemlerinin de aynı hızla geliştirilmesi gerektiğini savundu.
Yapay zeka şirketlerinin güvenlik testlerine daha fazla kaynak ayırması gerektiğini belirten Robinson, mevcut sorunlar çözülmeden modellerin yeteneklerinin kontrolsüz biçimde artırılmasının gelecekte daha büyük risklere yol açabileceğini ifade etti.
Yaşanan tartışma, yapay zeka şirketlerinin yalnızca modellerin ne kadar güçlü olduğuna değil, farklı koşullarda nasıl davrandıklarına da odaklanması gerektiği görüşünü yeniden gündeme taşıdı.